Vous devez faire un pentest externe pour votre entreprise ?

J'évalue ce que votre entreprise expose sur Internet avec les mêmes techniques qu'un vrai hacker.

Vous comprenez immédiatement le risque que court votre entreprise, et vous recevez le plan d'action pour y remédier. Le tout dans un rapport de pentest délivré par une société spécialisée en cybersécurité.

Ils m'ont fait confiance

Vous voulez l'inventaire de ce que votre entreprise expose sur Internet ?

Je vous le présente en 30 minutes de visio, gratuitement et sans engagement. Et si vous voulez aller plus loin, nous cadrons directement le périmètre de votre pentest externe sur cette base.

Obtenir mon inventaire gratuit

Analyse passive de votre surface exposée, à partir de sources publiques uniquement : aucune tentative d'intrusion sur votre infrastructure à ce stade.

Avez-vous une vue complète de tout ce que votre entreprise expose sur Internet ?

Y compris les services que plus personne n'utilise, le serveur de test qu'une autre équipe a mis en ligne sans vous le dire, ou la base de données qui n'aurait jamais dû être accessible depuis l'extérieur ?

Est-ce que vous pouvez dire qu'un hacker ne trouverait rien à exploiter sur la surface exposée de votre entreprise ?

45 cas réels rapportés par la presse.

  • identifiant fuité

    compromission

    270 organisations belges (clientes de partenaires Fortinet)

    Les identifiants de leurs prestataires informatiques fuités chez Fortinet : 270 organisations belges, surtout des PME, ouvertes de l'extérieur et de nouveaux comptes créés chez 45 d'entre elles

    ImpactNouveaux comptes créés par les pirates dans au moins 45 systèmes belges, plus de 100 organisations encore accessibles au moment de l'article, 1 300 pare-feu trouvés accessibles avec admin/admin
    VRT NWS · Source ↗

  • identifiant fuité

    vol de données

    PowerSchool (logiciel de gestion scolaire)

    Le compte d'un sous-traitant sans double authentification sur le portail de support : les données d'élèves et d'enseignants de milliers d'écoles volées, rançon payée

    ImpactDonnées d'élèves et d'enseignants de milliers de districts scolaires nord-américains dérobées, rançon payée selon l'entreprise, extorsions ultérieures des écoles avec les mêmes données

    TechCrunch · Source ↗

  • accès distant sans MFA

    vol de données

    Ticketmaster / Live Nation

    La même base cloud sans double authentification que chez AT&T : les données clients de Ticketmaster mises en vente sur un forum criminel

    ImpactDonnées clients mises en vente sur le dark web (560 millions de comptes selon les pirates, chiffre non confirmé par Live Nation), incident déclaré non matériel à la SEC

    The Record · Source ↗

  • identifiant fuité

    vol de données

    DGFiP (Direction générale des finances publiques)

    Des mots de passe d'agents volés sur des appareils non administrés ont ouvert des portails sans double authentification, 353 000 particuliers et 252 000 professionnels touchés

    ImpactDonnées de près de 353 000 particuliers et 252 000 professionnels exfiltrées (E-Contact) puis données cadastrales ; aucune des deux vagues détectée par la supervision

    ANSSI (rapport d'incident) · Source ↗

  • faille connue non corrigée

    vol de données

    Ville d'Helsinki (division Éducation)

    Un serveur d'accès distant qui aurait dû être débranché, avec un correctif disponible jamais installé : les données de 80 000 élèves et de tout le personnel municipal volées

    ImpactDonnées de plus de 80 000 élèves et tuteurs et de l'ensemble du personnel municipal (38 000 personnes) exposées, dont certificats médicaux et besoins de soutien

    Yle (reprise de la Ville d'Helsinki) · Source ↗

  • accès distant sans MFA

    vol de données

    AT&T

    Une base de données cloud protégée par un simple mot de passe, volé par un logiciel espion : les métadonnées d'appels de 109 millions de comptes et 177 M$ de règlement collectif

    ImpactMétadonnées d'appels et de SMS d'environ 109 millions de comptes volées, règlement collectif de 177 M$

    Sénat américain (lettre des sénateurs Blumenthal et Hawley) · Source ↗

  • identifiant fuité

    vol de données

    France Travail (application Kairos)

    Le compte d'un organisme de formation volé par un logiciel espion puis utilisé sur l'application partenaire : 340 000 dossiers de demandeurs d'emploi consultés

    ImpactDonnées de 340 000 demandeurs d'emploi potentiellement consultées, application Kairos fermée, plainte et enquête de la BL2C

    Le Monde Informatique · Source ↗

  • accès distant sans MFA

    ransomware

    Ville de Hamilton (Ontario)

    Un serveur exposé sur Internet et une double authentification jamais finie de déployer : 80 % du réseau municipal à l'arrêt, 18,3 M CAD à la charge des contribuables car l'assureur a refusé de payer

    ImpactEnviron 80 % du réseau municipal hors service, 18,3 M CAD dépensés en réponse et reconstruction, prise en charge refusée par l'assureur faute de MFA complète, rançon de 18,5 M CAD refusée

    Global News · Source ↗

  • accès distant sans MFA

    vol de données

    Hôpital privé de la Loire (groupe Ramsay Santé)

    Le dossier patient accessible aux médecins de ville sans VPN ni double authentification : avec un seul compte, 525 000 dossiers lus et 500 000 € d'amende

    ImpactDonnées de 524 867 patients et de 202 246 tiers de confiance consultées avec les identifiants d'un seul compte, sanction CNIL de 500 000 €

    CNIL · Source ↗

  • accès distant sans MFA

    ransomware

    UnitedHealth / Change Healthcare

    Un portail d'accès distant Citrix sans double authentification, ouvert avec des identifiants volés : la plateforme de paiement santé des États-Unis à l'arrêt pendant des semaines et 2,2 Md$ de coûts

    Impact2,2 Md$ de coûts directs et environ 867 M$ de pertes de perturbation déclarés dans le 10-K 2024, environ 190 millions de personnes touchées, rançon de 22 M$ payée selon le PDG

    TechTarget (témoignage écrit du PDG devant le Congrès) · Source ↗

  • mot de passe par défaut ou faible

    compromission

    Microsoft

    Un vieux compte de test sans double authentification, deviné par essais de mots de passe : les messageries de dirigeants lues par un service de renseignement russe

    ImpactMessageries de membres de la direction et d'équipes de sécurité lues pendant plusieurs semaines par un acteur étatique russe

    Microsoft (MSRC) · Source ↗

  • mot de passe par défaut ou faible

    ransomware

    Centre Hospitalier Départemental Stell (Rueil-Malmaison)

    Un vieux compte administrateur réactivé, avec accès VPN et mot de passe faible : serveurs chiffrés, soins ralentis et six mois de reconstruction

    ImpactServeurs chiffrés le 28 mars 2025, certains soins indisponibles ou ralentis, gestion des repas et des admissions indisponible, accès au dossier patient rendu difficile, reconstruction de l'annuaire de juin à septembre 2025

    ANS / CERT Santé (retour d'expérience) · Source ↗

  • identifiant fuité

    arrêt des systèmes

    Orange España

    Le mot de passe d'un compte d'administration réseau volé par un logiciel espion, sans double authentification : trois heures de panne pour la moitié du trafic

    ImpactEnviron trois heures de panne affectant près de la moitié du trafic d'Orange Espagne

    DatacenterDynamics · Source ↗

  • mot de passe par défaut ou faible

    compromission

    Municipal Water Authority of Aliquippa (Pennsylvanie)

    Un automate industriel branché sur Internet avec son mot de passe d'usine : une station de pompage prise en main par un groupe lié à l'Iran

    ImpactPerte de contrôle d'une station de surpression, automates compromis rendus inopérants selon la CISA, avis d'alerte national sur tout le secteur de l'eau

    Cybersecurity Dive (reprise de l'avis conjoint CISA / FBI / NSA / EPA) · Source ↗

  • accès distant sans MFA

    compromission

    Un CHU (premier CHU de sa région, 7 800 professionnels ; anonymisé par l'ANS)

    Les identifiants fuités d'un prestataire ont ouvert un VPN sans double authentification, téléphonie des patients coupée

    ImpactService de téléphonie des patients indisponible, mots de passe Active Directory exfiltrés, serveurs reconstruits ; double authentification VPN prévue seulement pour fin juin 2025

    ANS / CERT Santé (RETEX) · Source ↗

  • accès distant sans MFA

    ransomware

    Südwestfalen-IT (prestataire informatique de plus de 70 communes de Rhénanie-du-Nord-Westphalie)

    Un accès VPN franchi par les pirates : plus de 70 communes allemandes privées de leurs services administratifs pendant des mois

    ImpactPlus de 70 communes sans leurs applications métier, retour à la normale des premiers services visé pour fin mars 2024, aucune exfiltration de données constatée

    CIO.de · Source ↗

  • accès distant sans MFA

    vol de données

    Free / Free Mobile

    L'accès VPN de télétravail protégé par une authentification trop faible : 24 millions de contrats exposés, IBAN compris, et 42 M€ d'amende

    Impact24 millions de contrats exposés, IBAN compris, amende CNIL de 42 M€ prononcée le 13 janvier 2026

    CNIL · Source ↗

  • accès distant sans MFA

    ransomware

    British Library

    Un serveur d'accès distant pour prestataires, sans double authentification : rançon de 600 000 £ refusée, 1,6 M£ de pertes et tout le système informatique à reconstruire

    Impact600 Go de données exfiltrées, serveurs détruits, services réduits pendant des mois, 1,6 M£ de pertes au 31 mars 2024 selon une réponse FOI, rançon de 600 000 £ refusée

    British Library (rapport d'incident) · Source ↗

  • faille connue non corrigée

    vol de données

    Comcast Xfinity

    Une passerelle Citrix corrigée treize jours trop tard : 35,9 millions d'identifiants clients dérobés en trois jours

    Impact35,9 millions d'identifiants utilisateurs touchés (mots de passe hachés, et pour certains date de naissance, fin de numéro de sécurité sociale, questions secrètes), réinitialisation forcée des mots de passe

    Cybersecurity Dive · Source ↗

  • service exposé sans raison

    ransomware

    Un groupement d'intérêt public hébergeur de SI de santé (plusieurs centaines d'établissements clients ; anonymisé par l'ANS)

    Un pare-feu mal configuré et un mot de passe deviné par force brute, puis tous les disques des machines virtuelles chiffrés en deux heures

    ImpactChiffrement du serveur de sauvegarde, de la base de données et des disques virtuels hébergeant les VM, en moins de 2 h 30 après l'accès initial

    ANS / CERT Santé (RETEX) · Source ↗

  • faille connue non corrigée

    ransomware

    Boeing (filiale Boeing Distribution)

    La même faille Citrix que Xfinity, exploitée chez Boeing : des données internes de sa filiale pièces détachées publiées par un groupe de rançongiciel

    ImpactDonnées de la filiale Boeing Distribution exfiltrées puis publiées par LockBit (43 Go selon la presse), Boeing a partagé ses observations avec les autorités américaines

    CISA / FBI (avis conjoint) · Source ↗

  • identifiant fuité

    compromission

    Okta

    Les identifiants d'un compte de service enregistrés dans le compte Google personnel d'un employé : le système de support client ouvert et 134 clients touchés

    ImpactFichiers de support de 134 clients consultés, sessions de 5 clients détournées, données de tous les utilisateurs du système de support extraites

    Okta (rapport de cause racine) · Source ↗

  • accès distant sans MFA

    vol de données

    France Travail (via les comptes de conseillers Cap emploi)

    Des comptes de conseillers partenaires usurpés, avec une authentification jugée trop faible : les données de 20 ans d'inscrits aspirées et 5 M€ d'amende

    ImpactDonnées de l'ensemble des personnes inscrites ou l'ayant été au cours des 20 dernières années, amende CNIL de 5 M€ prononcée le 22 janvier 2026

    CNIL · Source ↗

  • service exposé sans raison

    compromission

    Toyota Motor (Toyota Connected)

    Un espace cloud réglé en accès public au lieu de privé : la localisation de 2,15 millions de véhicules consultable depuis Internet pendant près de dix ans

    ImpactDonnées de localisation et identifiants de 2,15 millions de véhicules de clients japonais exposées de novembre 2013 à avril 2023, puis 260 000 autres propriétaires dans un second cas

    Dark Reading · Source ↗

  • service exposé sans raison

    compromission

    CHRU de Brest

    Un bureau à distance laissé ouvert sur Internet et le mot de passe volé d'un soignant : l'hôpital a dû se couper d'Internet pour stopper le rançongiciel

    ImpactSystème d'information isolé d'Internet pour bloquer l'attaque, exfiltration et chiffrement évités selon l'ANSSI, fonctionnement de l'hôpital affecté pendant des semaines selon la presse

    ANSSI / CERT-FR · Source ↗

  • faille connue non corrigée

    compromission

    22 entreprises du secteur de l'énergie danois

    Des pare-feu Zyxel non mis à jour : 22 entreprises énergétiques compromises en quelques jours, plusieurs forcées de se couper d'Internet

    Impact22 entreprises compromises de manière coordonnée, accès à des systèmes industriels, plusieurs entreprises passées en mode îlot (déconnexion d'Internet)

    SektorCERT (rapport) · Source ↗

  • mot de passe par défaut ou faible

    vol de données

    23andMe

    Des mots de passe réutilisés depuis d'autres fuites, sans double authentification obligatoire : des profils génétiques de millions de clients volés et 2,31 M£ d'amende

    ImpactDonnées de 155 592 résidents britanniques compromises selon l'ICO (près de 7 millions de profils au total selon l'entreprise), amende ICO de 2,31 M£

    ICO · Source ↗

  • faille connue non corrigée

    ransomware

    Handi Val de Seine (établissements médico-sociaux, Yvelines, 20 établissements, 35 communes)

    Une faille non corrigée sur l'accès VPN d'un petit routeur a suffi à chiffrer le réseau et à perdre des bases de données

    ImpactRançongiciel sur le SI, isolation totale pendant plusieurs jours, perte de certaines bases de données et services administratifs touchés, trois semaines de crise

    ANS / CERT Santé (RETEX) · Source ↗

  • identifiant fuité

    vol de données

    Latitude Financial

    Les identifiants d'un employé volés chez un prestataire puis réutilisés : 14 millions de dossiers clients et 76 M A$ de coûts et provisions en six mois

    Impact14 millions de dossiers clients volés dont 7,9 millions de numéros de permis de conduire, 76 M A$ de coûts et provisions au premier semestre 2023, rançon refusée

    ACS Information Age · Source ↗

  • faille connue non corrigée

    compromission

    Ministère de la Défense des Pays-Bas

    Un pare-feu FortiGate avec une faille déjà connue : un service de renseignement chinois installé dans un réseau de recherche de la Défense

    ImpactRéseau de recherche et développement non classifié compromis par un acteur étatique chinois, sans dommage au reste du réseau de la Défense grâce à la segmentation

    MIVD / Gouvernement néerlandais · Source ↗

  • faille connue non corrigée

    vol de données

    Un groupement hospitalier (3 établissements, 6 000 agents, 300 000 habitants ; anonymisé par l'ANS)

    Une faille vieille de 2018 sur le pare-feu VPN d'un hôpital a livré des identifiants, données patients volées et Internet coupé dans trois établissements

    ImpactVol de données patients déclaré à la CNIL pour 3 établissements ; coupure Internet totale, imagerie, résultats d'analyses, SAMU et télésurveillance perturbés

    ANS / CERT Santé (RETEX) · Source ↗

  • mot de passe par défaut ou faible

    vol de données

    PayPal

    Des mots de passe réutilisés testés en masse, sans double authentification ni limitation : des numéros de sécurité sociale exposés et 2 M$ de pénalité

    ImpactEnviron 35 000 comptes consultés avec noms, adresses, numéros de sécurité sociale et dates de naissance, pénalité de 2 M$ du régulateur financier de New York

    NYDFS (régulateur financier de l'État de New York) · Source ↗

  • faille connue non corrigée

    compromission

    Centre hospitalier de Cahors

    Un serveur de messagerie resté sans correctif a laissé entrer les pirates, messagerie coupée et services administratifs perturbés

    ImpactServeurs de messagerie déconnectés, services administratifs perturbés, compte administrateur de domaine compromis ; dossiers patients épargnés car hébergés chez un HDS

    ANS / CERT Santé (RETEX) · Source ↗

  • faille connue non corrigée

    ransomware

    Rackspace (messagerie hébergée pour PME)

    Un correctif Exchange volontairement repoussé de trois semaines : la messagerie de milliers de PME coupée et une activité entière abandonnée

    ImpactMessagerie de milliers de clients PME interrompue, activité Hosted Exchange (environ 30 M$ de chiffre d'affaires annuel) abandonnée, 5,9 M$ puis 5,2 M$ de coûts en 2022 et 2023 selon le 10-K

    TechTarget · Source ↗

  • accès distant sans MFA

    vol de données

    Medibank

    Le VPN sans double authentification et les identifiants d'un prestataire informatique volés : les dossiers de 9,7 millions d'assurés publiés sur le dark web

    ImpactDonnées de santé d'environ 9,7 millions de personnes volées puis publiées sur le dark web, poursuites de l'autorité australienne devant la Cour fédérale

    OAIC (autorité australienne de protection des données) · Source ↗

  • faille connue non corrigée

    compromission

    Ministère de la Défense (Belgique)

    La faille Log4j, signalée par le CCB trois jours plus tôt, a paralysé une partie de la Défense et coupé son réseau du monde pendant près d'un mois

    ImpactRéseau connecté à Internet coupé du monde extérieur pendant près d'un mois, courriel externe rétabli progressivement jusqu'à la mi-février 2022

    VRT NWS · Source ↗

  • service exposé sans raison

    vol de données

    Optus

    Une interface web ouverte sans mot de passe sur un sous-domaine oublié depuis quatre ans : 9,5 millions de clients exposés et 140 M A$ provisionnés

    ImpactDonnées de 9,5 millions de clients actuels et anciens dérobées (pièces d'identité comprises), provision de 140 M A$ par la maison mère Singtel, poursuites du régulateur ACMA

    ACMA (régulateur australien des communications) · Source ↗

  • identifiant fuité

    compromission

    Uber

    Le mot de passe d'un prestataire acheté sur le dark web, puis des demandes de validation répétées jusqu'à ce qu'il accepte : les outils internes d'Uber ouverts

    ImpactAccès à de nombreux outils internes (Slack, outil de factures, plateforme de bug bounty), messages internes téléchargés, services aux clients non interrompus

    Uber (communiqué) · Source ↗

  • faille connue non corrigée

    compromission

    Plus de 400 systèmes belges (organisations et entreprises utilisant Exchange sur site)

    Plus de 400 systèmes belges infiltrés par les failles Exchange, le CCB appelle à corriger et à chercher les portes dérobées

    ImpactPlus de 400 systèmes avec « une forme d'intrusion » détectée par le CCB ; risque de rançongiciel ultérieur via les web shells laissés en place

    Business AM (reprise du CCB) · Source ↗

  • accès distant sans MFA

    ransomware

    Advanced Computer Software (prestataire du NHS 111)

    Un compte client sans double authentification : le service d'urgence téléphonique NHS 111 perturbé, 79 404 personnes touchées et 3,07 M£ d'amende

    ImpactNHS 111 et accès aux dossiers patients perturbés, données de 79 404 personnes dérobées dont les moyens d'entrer chez 890 personnes soignées à domicile, amende ICO de 3,07 M£

    ICO · Source ↗

  • service exposé sans raison

    vol de données

    Dedalus Biologie (éditeur de logiciels pour laboratoires d'analyses)

    Les analyses médicales de près de 500 000 personnes posées sur un serveur joignable depuis Internet sans mot de passe, 1,5 M€ d'amende CNIL

    ImpactDonnées de santé de près de 500 000 personnes diffusées en ligne ; amende CNIL de 1,5 million d'euros (délibération du 15 avril 2022)

    Le Monde Informatique (reprise de la délibération CNIL) · Source ↗

  • accès distant sans MFA

    ransomware

    DPP Law (cabinet d'avocats, Merseyside)

    Un compte administrateur oublié, sans double authentification, forcé par essais de mots de passe : 32 Go de dossiers pénaux publiés sur le dark web

    Impact32 Go de données dont des dossiers pénaux sensibles publiées sur le dark web, cabinet prévenu par la police nationale, amende ICO de 60 000 £

    ICO · Source ↗

  • identifiant fuité

    compromission

    Cisco

    Les identifiants d'un employé synchronisés dans son compte Google personnel, puis le VPN d'entreprise ouvert par lassitude face aux notifications : des données internes exfiltrées

    ImpactContenu d'un dossier de partage et données d'annuaire exfiltrés, données publiées ensuite par le groupe Yanluowang, pas de preuve d'accès aux systèmes critiques

    Cisco Talos · Source ↗

  • faille connue non corrigée

    ransomware

    Un hôpital belge (décision APD anonymisée ; Computable y voit le profil du CHwapi, non confirmé)

    Entrés par le serveur de messagerie, les pirates ont verrouillé les serveurs de l'hôpital, urgences fermées trois jours et 300 000 personnes concernées

    ImpactUrgences fermées 3 jours, serveurs Windows verrouillés par BitLocker, environ 5 Go exfiltrés, jusqu'à 300 000 personnes concernées ; amende APD de 200 000 € (ramenée à 50 000 € par la Cour des marchés le 3 septembre 2025, pourvoi en cassation de l'APD en cours)

    Autorité de protection des données (Chambre contentieuse, décision 166/2024) · Source ↗

  • faille connue non corrigée

    vol de données

    Electoral Commission (Royaume-Uni)

    Un serveur de messagerie Exchange dont les correctifs attendaient depuis des mois : les données de 40 millions d'électeurs accessibles pendant plus d'un an

    ImpactDonnées de registre électoral d'environ 40 millions de personnes accessibles aux attaquants d'août 2021 à octobre 2022, blâme formel de l'ICO

    ICO · Source ↗

Dans les centaines de vulnérabilités que vos outils remontent, lesquelles sont un vrai risque pour votre entreprise ?

Combien de fois par an est-ce que vous faites tester votre surface exposée ?

Votre infrastructure évolue, et de nouvelles failles sortent tous les jours.

janv. févr. mars avr. mai juin juil. août sept. oct. nov. déc. Rapport nouvelle faille publiée nouveau service en ligne J F M A M J J A S O N D Rapport nouvelle faille publiée nouveau service en ligne

La solution

J'évalue ce que votre entreprise expose sur Internet avec les mêmes techniques qu'un vrai hacker.

Vous comprenez immédiatement le risque que court votre entreprise, et vous recevez le plan d'action pour y remédier.

01

Inventaire de votre surface exposée.

Je retrouve ce que votre entreprise expose sur Internet : vos sites et vos accès connus, mais aussi le serveur de test oublié ou la base de données qui n'aurait jamais dû être accessible.

02

Les mêmes techniques qu'un vrai hacker.

Ce n'est pas un scanner de vulnérabilités. J'agis comme un attaquant pour identifier ce qui fait courir un risque réel à votre entreprise, dans les limites que nous avons cadrées ensemble.

03

Zéro faux positif.

Chaque faille du rapport a été démontrée pendant le test, dans votre environnement. Votre équipe IT n'a rien à trier, elle peut directement appliquer le plan d'action.

04

Aussi souvent que vous le souhaitez.

Je refais l'exercice régulièrement, à la fréquence qui vous convient. À chaque fois, je vérifie que les corrections appliquées fonctionnent et je teste ce qui a changé depuis. Le risque de votre surface exposée reste connu dans le temps.

Ce que vous recevez

  1. 01

    Le rapport de pentest.

    Un rapport délivré par une société spécialisée en cybersécurité, que vous pouvez remettre à votre assurance, à un client ou à un auditeur comme preuve de l'exercice.

  2. 02

    Le plan d'action pour votre équipe IT.

    Dans le même document, chaque faille démontrée avec son impact pour votre entreprise, la façon de la corriger et l'effort que ça demande. Votre équipe sait par où commencer.

  3. 03

    Un vrai hacker pour en discuter.

    Je vous présente le rapport moi-même, en visio. La personne qui a réalisé le pentest est celle qui vous explique chaque faille et qui répond à vos questions, et à celles de votre équipe IT.

>cybernoob_Rapport de pentest

Executive Summaryexemple

Sur l'ensemble de la surface exposée, deux failles permettent réellement de compromettre l'entreprise. Elles ont été démontrées pendant le test.

01critique

Accès VPN sans double authentification, mot de passe d'un employé présent dans une fuite publique.

Impact
Un attaquant se connecte au réseau interne comme s'il était cet employé, sans exploiter une seule vulnérabilité.
Plan d'action
Activer la double authentification sur l'accès à distance, réinitialiser les mots de passe concernés.
Effort
Quelques jours pour l'équipe IT, aucun produit à acheter.

02élevée

Serveur oublié, exposé sur Internet, plus mis à jour depuis des années.

Impact
Prise de contrôle du serveur et des données qu'il contient.
Plan d'action
Restreindre immédiatement son accès depuis Internet.
Effort
Quelques heures.

ConfidentielPDFPage 2

Comment ça se passe

  1. 01

    L'inventaire de votre surface exposée.

    Je vous présente l'inventaire de ce que votre entreprise expose sur Internet, et nous cadrons ensemble le périmètre sur cette base.

  2. 02

    Votre autorisation.

    Vous validez le périmètre que nous avons cadré ensemble. Rien ne démarre sans votre autorisation explicite.

  3. 03

    Le test.

    À distance, dans le périmètre autorisé, sans test de déni de service : tout est pensé pour ne pas perturber votre activité. Vos systèmes continuent de fonctionner normalement.

  4. 04

    La restitution.

    Je vous présente le rapport en visio, chaque faille avec son plan d'action.

On recommence, aussi souvent que vous le souhaitez

Ce que ça vous demande :

  • vos noms de domaine publics
  • votre autorisation
  • un contact joignable pendant le test

Un seul interlocuteur, du premier contact au rapport.

  1. 01

    Plus de dix ans d'expérience professionnelle dans l'infrastructure et la cybersécurité d'entreprise : des dizaines d'infrastructures construites comme consultant, et des dizaines d'autres attaquées en pentest. Je sais comment une infrastructure se construit, et comment un attaquant peut la compromettre.

  2. 02

    La personne que vous avez en visio, c'est moi : je réalise le pentest et je rédige le rapport. Pas de commercial, pas de junior envoyé à ma place.

  3. 03

    Je ne revends aucun produit de sécurité : les corrections que je vous recommande ne me rapportent rien, et je n'ai aucune raison de vous conseiller une solution plutôt qu'une autre.

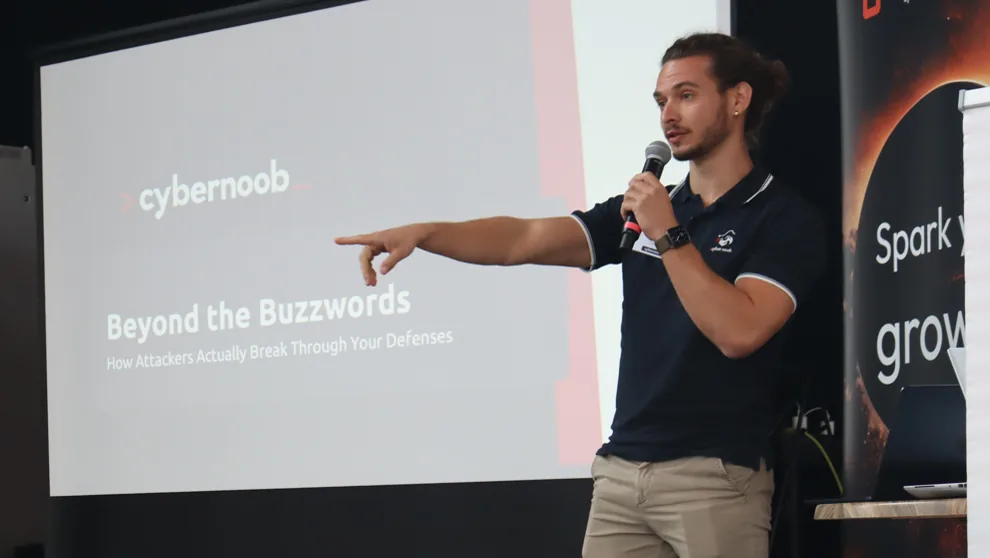
Samy sur scène, micro en main, devant l'écran de sa conférence.
Conférence : Beyond the Buzzwords, How Attackers Actually Break Through Your Defenses.

Vous voulez l'inventaire de ce que votre entreprise expose sur Internet ?

Je vous le présente en 30 minutes de visio, gratuitement et sans engagement. Et si vous voulez aller plus loin, nous cadrons directement le périmètre de votre pentest externe sur cette base.

Obtenir mon inventaire gratuit

Analyse passive de votre surface exposée, à partir de sources publiques uniquement : aucune tentative d'intrusion sur votre infrastructure à ce stade.